Ο Γάλλος υπουργός Εξωτερικών Ζαν-Νοέλ Μπαρό δήλωσε σε συνέντευξη Τύπου ότι το Παρίσι αποδίδει την ευθύνη για τις επιθέσεις στην Τεχεράνη και προειδοποίησε ότι «θα υπάρξουν συνέπειες».
Παράλληλα, ο εισαγγελέας του Παρισιού ανακοίνωσε την έναρξη έρευνας σε βάρος του επικεφαλής επιθετικής κυβερνομονάδας, η οποία φέρεται να συνδέεται με το Σώμα των Φρουρών της Ισλαμικής Επανάστασης του Ιράν. Μέχρι στιγμής, η ιρανική πλευρά δεν έχει απαντήσει στις συγκεκριμένες κατηγορίες, ενώ διαχρονικά αρνείται ότι διεξάγει κακόβουλες κυβερνοεπιχειρήσεις.
Οι επιθέσεις και το ευρύτερο γεωπολιτικό πλαίσιο
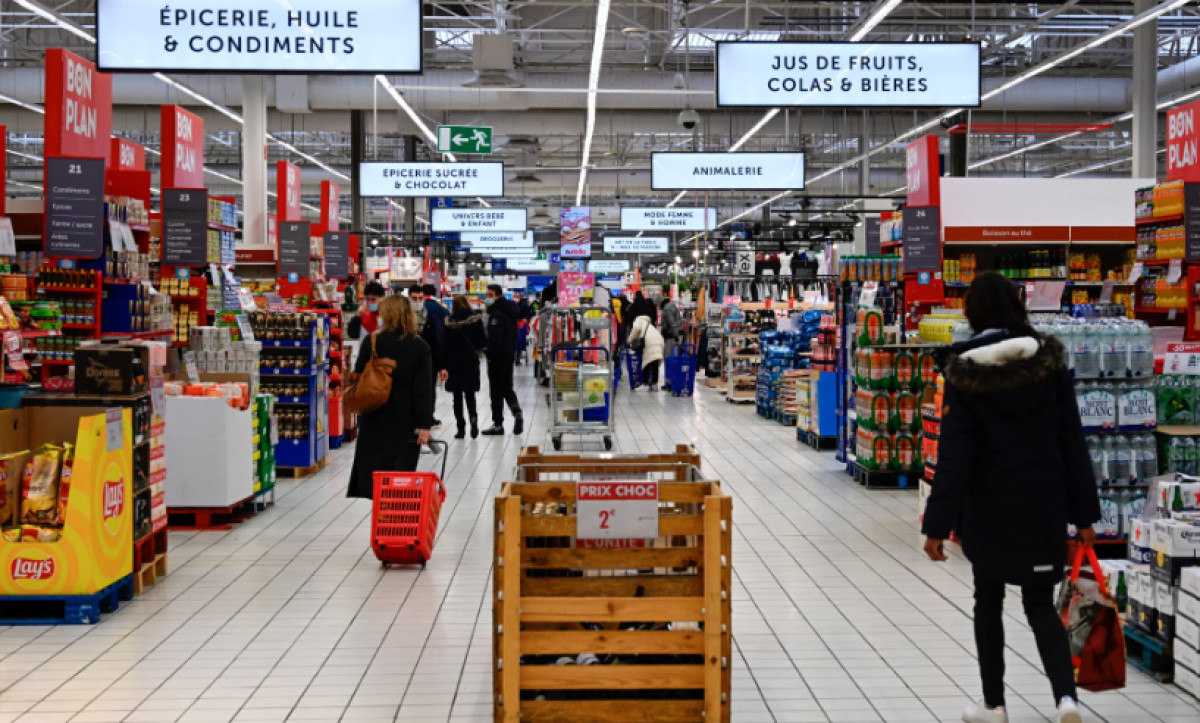
Η επίθεση που καταγράφηκε τον περασμένο μήνα στη Γαλλία είχε ως αποτέλεσμα την αύξηση της θερμοκρασίας σε ψυγεία και καταψύκτες εκατοντάδων σούπερ μάρκετ. Η αλλοίωση τροφίμων εκτιμάται ότι προκάλεσε ζημιές εκατομμυρίων ευρώ.
Οι γαλλικές αρχές συγκαταλέγουν το περιστατικό στις σοβαρότερες κυβερνοεπιχειρήσεις που έχουν καταγραφεί στο πλαίσιο του πολέμου με το Ιράν, ο οποίος ξεκίνησε τον Φεβρουάριο. Η σύγκρουση έχει συνοδευτεί από σειρά περιστατικών κυβερνοεπιθέσεων και ψηφιακών παρεμβολών.
Μεταξύ των συμβάντων που έχουν αναφερθεί περιλαμβάνονται προβλήματα στη λειτουργία του δικτύου δημόσιων συγκοινωνιών του Λος Άντζελες τον Μάρτιο, επιθέσεις σε εγκαταστάσεις επεξεργασίας νερού στις ΗΠΑ τον Ιούλιο, καθώς και περιστατικά που αφορούσαν πλοία με προορισμό τις Ηνωμένες Πολιτείες τον Αύγουστο.
Οι ισχυρισμοί για ρωσική εμπλοκή
Ξεχωριστή διάσταση στην υπόθεση δίνουν οι αναφορές για πιθανή εμπλοκή φιλορωσικών ομάδων χάκερ σε επιθέσεις κατά ευρωπαϊκών συστημάτων ψύξης.
Στις αρχές Νοεμβρίου, οι ομάδες NoName057(16) και Z-Pentest Alliance εμφανίστηκαν να αναλαμβάνουν από κοινού την ευθύνη για επιθέσεις σε εξοπλισμό ευρωπαϊκών σούπερ μάρκετ. Υποστήριξαν ότι είχαν στοχοποιήσει συστήματα της δανέζικης εταιρείας Danfoss, ενώ η NoName057(16) ισχυρίστηκε ότι είχε αποκτήσει πρόσβαση σε δεδομένα και κωδικούς χρηστών.
Ωστόσο, οι σχετικές αναρτήσεις διαγράφηκαν και οι ισχυρισμοί δεν έχουν επιβεβαιωθεί ανεξάρτητα. Ειδικοί στην κυβερνοασφάλεια επισημαίνουν ότι η ανάληψη ευθύνης από μια ομάδα χάκερ δεν αποτελεί από μόνη της απόδειξη ότι πραγματοποίησε την επίθεση.
Ως εκ τούτου, η πιθανή ρωσική εμπλοκή εξετάζεται ως διακριτό σκέλος της υπόθεσης, χωρίς να έχει υπάρξει μέχρι στιγμής επίσημη απόδοση ευθύνης στη Μόσχα.
Το κύμα των επιθέσεων έφτασε και στην Ελλάδα
Οι επιθέσεις σε συστήματα ψύξης δεν περιορίστηκαν στη Γαλλία. Τη νύχτα της 1ης προς τη 2α Νοεμβρίου καταγράφηκαν νέα περιστατικά σε περισσότερα από 100 καταστήματα, σε τουλάχιστον οκτώ ευρωπαϊκές χώρες.
Προβλήματα αναφέρθηκαν, μεταξύ άλλων, στο Βέλγιο, το Λουξεμβούργο, τη Σουηδία, την Ιρλανδία, την Εσθονία, την Ιταλία και την Πορτογαλία. Σε ορισμένες περιπτώσεις, η αύξηση της θερμοκρασίας στους χώρους συντήρησης οδήγησε στην απόσυρση σημαντικών ποσοτήτων τροφίμων.
Στο επίκεντρο των σχετικών αναφορών βρέθηκε και η Ελλάδα. Στις 3 Νοεμβρίου, η Εθνική Αρχή Κυβερνοασφάλειας γνωστοποίησε ότι είχαν καταγραφεί επιθέσεις σε συστήματα ψύξης καταστημάτων τροφίμων και σούπερ μάρκετ σε διάφορες περιοχές της χώρας. Είχαν προηγηθεί αναφορές επιχειρήσεων για περιστατικά, μεταξύ άλλων, στην Κηφισιά, την Κρήτη και την Πελοπόννησο.
Η Αρχή είχε εντοπίσει περισσότερα από 300 συστήματα ελέγχου εμπορικής ψύξης στην Ελλάδα που ήταν εκτεθειμένα στο διαδίκτυο. Διευκρίνισε, ωστόσο, ότι η διαδικτυακή έκθεση μιας συσκευής δεν συνεπάγεται αυτομάτως ότι αυτή έχει παραβιαστεί.
Πώς φέρεται να έγινε η παραβίαση
Σύμφωνα με τις πληροφορίες για την κυβερνοεπίθεση της 11ης Οκτωβρίου, οι δράστες φέρεται να παρέκαμψαν τις ρυθμίσεις ελέγχου της θερμοκρασίας σε επαγγελματικά ψυγεία και καταψύκτες.
Ειδικοί στον τομέα της κυβερνοασφάλειας είχαν αναφέρει στο Reuters ότι η πρόσβαση στα συγκεκριμένα συστήματα ενδέχεται να μην απαιτούσε ιδιαίτερα σύνθετες τεχνικές μεθόδους.
Η εταιρεία που βρίσκεται πίσω από μεγάλο μέρος του εξοπλισμού που επηρεάστηκε είχε επισημάνει ότι αρκετές συσκευές ήταν παλαιάς τεχνολογίας ή λειτουργούσαν με μη επικαιροποιημένες εκδόσεις λογισμικού (firmware). Οι συγκεκριμένες αδυναμίες ενδέχεται να διευκόλυναν την πρόσβαση τρίτων και την παρέμβαση στη λειτουργία των συστημάτων.