Η ρωσική πρεσβεία στο Βουκουρέστι δεν απάντησε άμεσα σε αίτημα για τοποθέτηση σχετικά με τις καταγγελίες.
Η Ρουμανία, μέλος τόσο της Ευρωπαϊκής Ένωσης όσο και του ΝΑΤΟ, διαθέτει χερσαία σύνορα μήκους άνω των 600 χιλιομέτρων με την Ουκρανία. Ο κεντρώος πρόεδρος της χώρας, Νικουσόρ Νταν, έχει υποστηρίξει ότι η Ρωσία διεξάγει εναντίον της ένα είδος υβριδικού πολέμου, επιδιώκοντας να αποσταθεροποιήσει τα κράτη που παρέχουν στήριξη στο Κίεβο.
Όπως έχει δηλώσει ο Ρουμάνος πρόεδρος, οι ενέργειες αυτές περιλαμβάνουν περιστατικά παραβίασης του εθνικού εναέριου χώρου από μη επανδρωμένα αεροσκάφη, κυβερνοεπιθέσεις, επιχειρήσεις παραπληροφόρησης, δολιοφθορές, αλλά και επιθέσεις εναντίον εμπορικών πλοίων κοντά στα ρουμανικά χωρικά ύδατα. Από την πλευρά της, η Μόσχα έχει επανειλημμένα αρνηθεί ότι οργανώνει επιχειρήσεις υβριδικού πολέμου κατά ευρωπαϊκών χωρών.
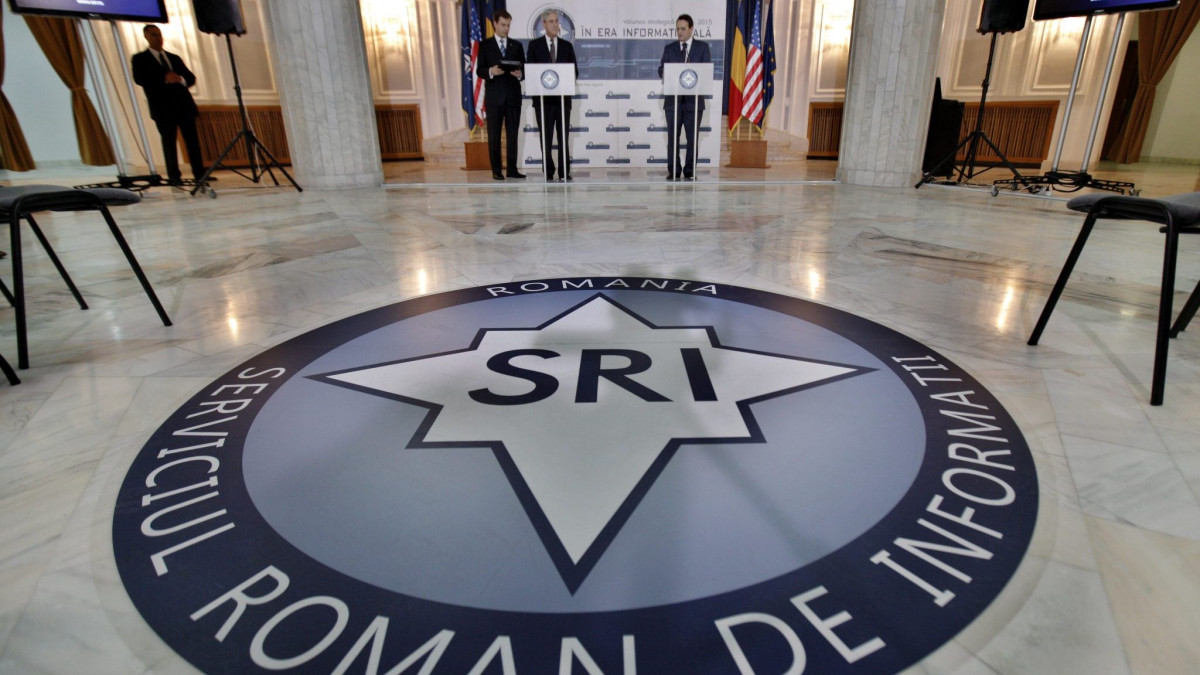
Σύμφωνα με τη ρουμανική υπηρεσία πληροφοριών (SRI), υπεύθυνη για την κυβερνοεπίθεση ήταν η ομάδα Turla, η οποία κατατάσσεται στις λεγόμενες ομάδες προηγμένης και επίμονης απειλής (APT) και συνδέεται με τη Ρωσία.
Η επίθεση εκδηλώθηκε τον Δεκέμβριο του 2025, με τους χάκερ να αξιοποιούν πολλαπλά κενά ασφαλείας στα λειτουργικά συστήματα της Microsoft. Ωστόσο, η παρέμβαση του Εθνικού Κέντρου Cyberint της Ρουμανίας επέτρεψε την αναχαίτισή της, ενώ οι αρμόδιες υπηρεσίες προχώρησαν στις απαραίτητες ενέργειες για τον περιορισμό των επιπτώσεων και την αποκατάσταση των συστημάτων.
Δεν διαπιστώθηκε διαρροή ευαίσθητων πληροφοριών
Η SRI διευκρίνισε ότι από την έρευνα δεν προέκυψαν ενδείξεις μεταφοράς ή διαρροής ευαίσθητων δεδομένων. Παράλληλα, η υπηρεσία ηλεκτρονικού ταχυδρομείου του οργανισμού που δέχθηκε την επίθεση έχει πλέον επανέλθει σε κανονική λειτουργία. Δεν δόθηκαν, ωστόσο, στη δημοσιότητα περισσότερα στοιχεία για την ταυτότητα του κρατικού φορέα που αποτέλεσε στόχο.
Νωρίτερα, την Τρίτη, η εταιρεία κυβερνοασφάλειας ESET είχε αναφέρει ότι η Turla πραγματοποίησε την επίθεση χρησιμοποιώντας ένα νέο είδος κακόβουλου λογισμικού, το οποίο δεν είχε εντοπιστεί σε προηγούμενες επιχειρήσεις της ομάδας.
Σύμφωνα με την εταιρεία, το συγκεκριμένο λογισμικό είχε σχεδιαστεί με στόχο τον εντοπισμό και την παρακολούθηση μηνυμάτων ηλεκτρονικού ταχυδρομείου που αποστέλλονταν από ή προς θεσμούς της Ευρωπαϊκής Ένωσης και του ΝΑΤΟ.
Η ρουμανική υπηρεσία πληροφοριών γνωστοποίησε, τέλος, ότι για την αντιμετώπιση του περιστατικού συνεργάστηκε με υπηρεσίες και αρμόδιους φορείς από την ΕΕ και τη Βορειοατλαντική Συμμαχία.