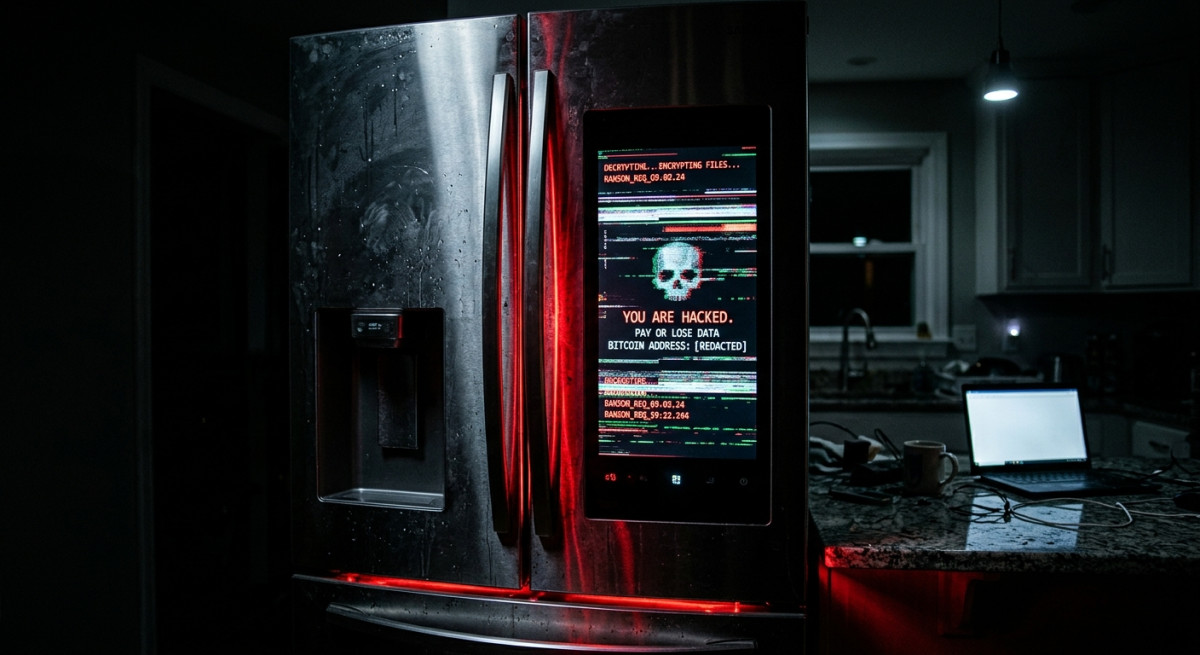
Το 2015, ερευνητές παρουσίασαν σε συνέδριο χάκερ στο Λας Βέγκας πώς μπορούσε να παραβιαστεί ένα έξυπνο ψυγείο της Samsung, αποκτώντας τη δυνατότητα να υποκλέψουν μέρος της διαδικτυακής κίνησης δεδομένων που περνούσε μέσα από τη συσκευή.
Σε πολλές περιπτώσεις, οι επιτιθέμενοι ενδιαφέρονται περισσότερο να υποκλέψουν δεδομένα, να διαταράξουν τη λειτουργία υπηρεσιών ή να χρησιμοποιήσουν μια συνδεδεμένη συσκευή ως δίοδο για να αποκτήσουν πρόσβαση σε ένα ευρύτερο δίκτυο.
Ποιες οικιακές συσκευές μπορούν να παραβιαστούν;
Οι συνηθέστεροι στόχοι είναι συσκευές που συνδέονται στο διαδίκτυο και ελέγχονται εξ αποστάσεως.
Σε αυτές περιλαμβάνονται οι κάμερες ασφαλείας, τα έξυπνα κουδούνια με βιντεοκάμερα, τα συστήματα συναγερμού, οι έξυπνες κλειδαριές, οι θερμοστάτες και τα συστήματα κεντρικής θέρμανσης. Ευάλωτες μπορεί να είναι και οι έξυπνες οικιακές συσκευές, όπως ψυγεία, φούρνοι και πλυντήρια, εφόσον είναι συνδεδεμένες στο ευρύτερο διαδίκτυο. Ακόμη και ορισμένες ηλεκτρικές οδοντόβουρτσες διαθέτουν πλέον σύνδεση στο διαδίκτυο.
Σύμφωνα με στοιχεία του κλάδου της κυβερνοασφάλειας, οι δρομολογητές (routers) ευθύνονται για περισσότερο από τα τρία τέταρτα των επιθέσεων σε συνδεδεμένες συσκευές, ξεπερνώντας κατά πολύ τις οικιακές ηλεκτρικές συσκευές.
Ο αριθμός αυτών των συσκευών έχει αυξηθεί με ταχύτατους ρυθμούς, καθώς οι κατασκευαστές ενσωματώνουν δυνατότητες σύνδεσης στο διαδίκτυο σε προϊόντα που παλαιότερα λειτουργούσαν αποκλειστικά με μηχανικά συστήματα.
Τι μπορεί να κάνει στην πράξη ένας χάκερ;
Από τη στιγμή που θα αποκτήσει πρόσβαση σε μια συσκευή, ένας χάκερ μπορεί κατά κανόνα να επιδιώξει ένα από δύο πράγματα: να συλλέξει πληροφορίες ή να αναλάβει τον έλεγχό της.
Μια κάμερα μπορεί να αποκαλύψει το εσωτερικό ενός σπιτιού, μια συσκευή με μικρόφωνο μπορεί να καταγράψει ήχους, ενώ ένας παραβιασμένος δρομολογητής μπορεί να εκθέσει όλα τα δεδομένα που διακινούνται μέσω του δικτύου.
Εάν καταφέρουν να πάρουν τον έλεγχο μιας συσκευής, οι επιτιθέμενοι μπορούν να την ενεργοποιήσουν ή να τη διακόψουν, να αλλάξουν τις ρυθμίσεις της ή ακόμη και να αποκλείσουν τους χρήστες από τους λογαριασμούς τους. Ένας παραβιασμένος θερμοστάτης θα μπορούσε να επηρεάσει τη θέρμανση, ενώ μια κυβερνοεπίθεση σε ψυγείο ή καταψύκτη θα μπορούσε να διαταράξει τον έλεγχο της θερμοκρασίας.
Σε σοβαρότερες περιπτώσεις, οι επιτιθέμενοι ενδέχεται να εκμεταλλευτούν ανεπαρκώς προστατευμένες συσκευές για να αποκτήσουν πρόσβαση σε άλλα συστήματα του ίδιου δικτύου ή να υποκλέψουν προσωπικά δεδομένα που συνδέονται με διαδικτυακούς λογαριασμούς.
Μπορούν οι χάκερ να πάρουν τον έλεγχο του αυτοκινήτου μου ή των δικτύων ηλεκτροδότησης και ύδρευσης;
Ερευνητές στον τομέα της κυβερνοασφάλειας έχουν παρουσιάσει επανειλημμένα ευπάθειες σε οχήματα που διαθέτουν σύνδεση στο διαδίκτυο.
Το 2015, ερευνητές κατάφεραν να πάρουν εξ αποστάσεως τον έλεγχο ενός εν κινήσει Jeep, αξιοποιώντας το σύστημα ψυχαγωγίας του αυτοκινήτου που ήταν συνδεδεμένο στο διαδίκτυο. Το περιστατικό οδήγησε στην ανάκληση περίπου 1,4 εκατομμυρίων οχημάτων και στην εγκατάσταση διορθωτικών ενημερώσεων λογισμικού.
Σχεδόν μία δεκαετία αργότερα, ερευνητές αποκάλυψαν μια ευπάθεια που τους επέτρεπε να εντοπίζουν τη θέση, να ξεκλειδώνουν και να θέτουν σε λειτουργία ορισμένα μοντέλα αυτοκινήτων της Kia, χρησιμοποιώντας μόνο τον αριθμό κυκλοφορίας τους. Όπως ανέφεραν, ενημέρωσαν την εταιρεία για τα κενά ασφαλείας, τα οποία διορθώθηκαν μέσα σε λίγους μήνες. Δεν υπήρχαν, ωστόσο, ενδείξεις ότι οι συγκεκριμένες αδυναμίες είχαν αξιοποιηθεί σε πραγματικές κυβερνοεπιθέσεις.
Τα σύγχρονα αυτοκίνητα και αεροσκάφη σχεδιάζονται επίσης με εκτεταμένα συστήματα ασφαλείας και εφεδρικούς μηχανισμούς λειτουργίας.
Από την άλλη πλευρά, οι κρίσιμες υποδομές, όπως τα δίκτυα ηλεκτροδότησης και ύδρευσης, διαθέτουν συνήθως πολλαπλά επίπεδα προστασίας, παρακολούθησης και ρυθμιστικού ελέγχου, τα οποία δεν συναντώνται στις συσκευές οικιακής χρήσης.
Αυτό δεν σημαίνει ότι είναι απρόσβλητες από κυβερνοεπιθέσεις. Ωστόσο, αποτελούν κατά κανόνα πολύ δυσκολότερους στόχους σε σύγκριση με μια οικιακή συσκευή που είναι συνδεδεμένη στο Wi-Fi.
Πώς μπορούν οι καταναλωτές να προστατεύσουν τις συσκευές τους;
Οι ειδικοί στην κυβερνοασφάλεια συνιστούν γενικά την αλλαγή των προεπιλεγμένων κωδικών πρόσβασης, την ενεργοποίηση της επαλήθευσης ταυτότητας δύο παραγόντων, όπου υπάρχει αυτή η δυνατότητα, καθώς και την τακτική εγκατάσταση ενημερώσεων λογισμικού.
Οι καταναλωτές θα πρέπει επίσης να απομακρύνουν ή να αντικαθιστούν συσκευές που δεν λαμβάνουν πλέον ενημερώσεις ασφαλείας, να διατηρούν τις περισσότερες από αυτές σε ένα τοπικό δίκτυο και να τις συνδέουν στο ευρύτερο διαδίκτυο μόνο όταν υπάρχει σαφής λόγος.
Ο απλούστερος κανόνας είναι συχνά και ο πιο αποτελεσματικός: όσο λιγότερες συνδεδεμένες συσκευές διαθέτει κανείς, τόσο λιγότερα πιθανά σημεία εισόδου αφήνει στη διάθεση των επιτιθέμενων.