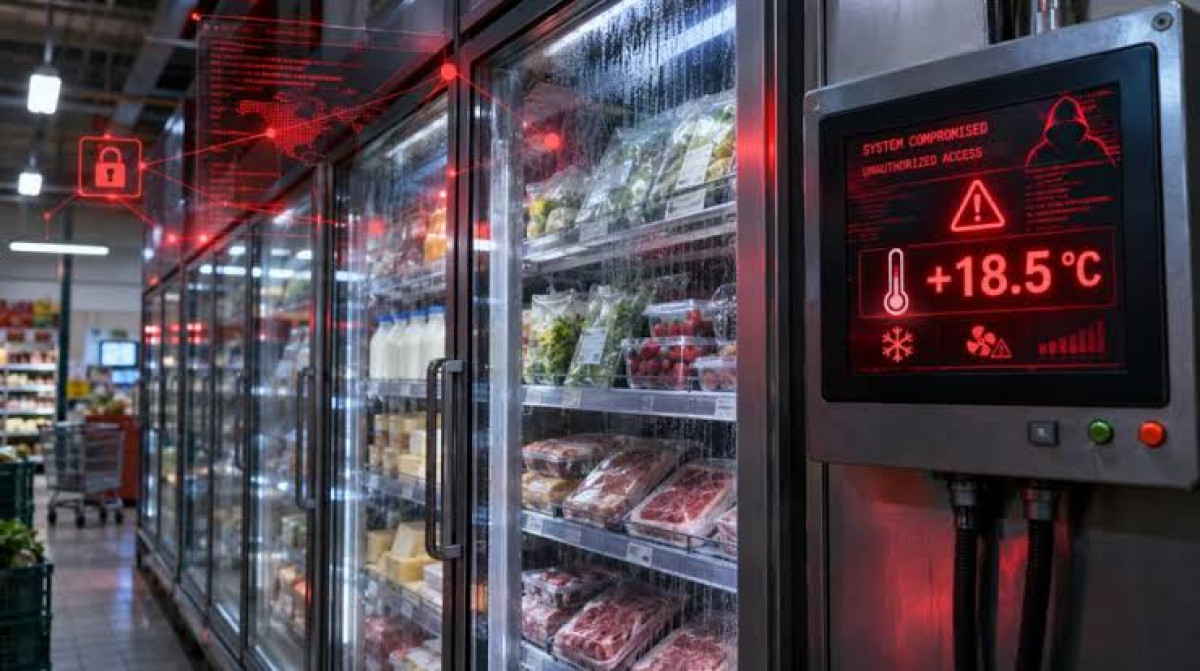
Σύμφωνα με αποκάλυψη του BBC, η κινητοποίηση ειδικών κυβερνοασφάλειας, τεχνικών ομάδων μεγάλων επιχειρήσεων και κρατικών υπηρεσιών ξεκίνησε μετά τον εντοπισμό σοβαρού κενού ασφαλείας στα συστήματα ελέγχου ψυκτικών εγκαταστάσεων. Ενδεχόμενη εκμετάλλευσή του θα μπορούσε να προκαλέσει μεγάλες οικονομικές απώλειες και να διαταράξει την τροφοδοσία της αγοράς με τρόφιμα.
Το πρόβλημα εντοπίστηκε στα τέλη Οκτωβρίου, ενώ είχαν προηγηθεί διαδοχικά κύματα κυβερνοεπιθέσεων σε ευρωπαϊκές χώρες, τα οποία προκάλεσαν την αλλοίωση μεγάλων ποσοτήτων τροφίμων σε εκατοντάδες καταστήματα και ζημιές εκατομμυρίων λιρών.
Το BBC αποφάσισε να μην αποκαλύψει νωρίτερα την επιχείρηση, προκειμένου να μην αυξήσει τον κίνδυνο να αξιοποιήσουν την ευπάθεια κακόβουλοι χρήστες.
Χιλιάδες συσκευές ελέγχου αποσυνδέθηκαν από το διαδίκτυο
Το κενό ασφαλείας εντοπίστηκε αρχικά από ειδικούς της εταιρείας συμβούλων συστημάτων ψύξης Omega Solutions και στη συνέχεια επιβεβαιώθηκε και εξετάστηκε από την ομάδα κυβερνοασφάλειας της Pen Test Partners.
Στην προσπάθεια περιορισμού του κινδύνου συμμετείχαν το Εθνικό Κέντρο Κυβερνοασφάλειας της Βρετανίας (NCSC), το υπουργείο Περιβάλλοντος, Τροφίμων και Αγροτικών Υποθέσεων (Defra), καθώς και η Υπηρεσία Προτύπων Τροφίμων (FSA).
Οι αρμόδιες αρχές πραγματοποίησαν διαδικτυακές συσκέψεις με εκπροσώπους του κλάδου και συγκρότησαν ομάδες που ανέλαβαν να ενημερώσουν δεκάδες επιχειρήσεις για την απειλή.
Στο πλαίσιο των προληπτικών μέτρων, χιλιάδες μονάδες ελέγχου, οι οποίες διαχειρίζονται τη λειτουργία δεκάδων χιλιάδων ψυγείων και καταψυκτών, αποσυνδέθηκαν από το δημόσιο διαδίκτυο. Σε ορισμένες περιπτώσεις η αποσύνδεση έγινε εξ αποστάσεως, ενώ αλλού χρειάστηκε να αφαιρεθούν χειροκίνητα τα καλώδια δικτύου. Παράλληλα, το προσωπικό ανέλαβε να ελέγχει τις θερμοκρασίες των συσκευών χωρίς τη χρήση των αυτοματοποιημένων συστημάτων.
Σχεδόν όλες οι μεγάλες αλυσίδες σούπερ μάρκετ της Βρετανίας κινητοποίησαν τις τεχνικές τους υπηρεσίες. Εργαζόμενος σε μεγάλη αλυσίδα περιέγραψε στο BBC ότι οι ομάδες πληροφορικής αποσύνδεαν εκατοντάδες συσκευές καθημερινά επί μία εβδομάδα.
«Ήταν πραγματικά ένας αγώνας δρόμου με τον χρόνο, καθώς περιμέναμε ένα νέο κύμα επιθέσεων στα συστήματα ψύξης», ανέφερε, υπό τον όρο της ανωνυμίας.
Όπως εξήγησε, μια επιτυχημένη επίθεση θα μπορούσε να έχει καταστροφικές συνέπειες για τις επιχειρήσεις, προκαλώντας διακοπή της λειτουργίας τους και σοβαρά προβλήματα στην εφοδιαστική αλυσίδα. Μάλιστα, προειδοποίησε ότι τρόφιμα αξίας εκατομμυρίων λιρών που φυλάσσονται στις αποθήκες θα κινδύνευαν να αλλοιωθούν εάν οι χάκερ εντόπιζαν και εκμεταλλεύονταν την ευπάθεια.
Τρία κύματα επιθέσεων σε ΗΠΑ και Ευρώπη
Από τον Αύγουστο του 2026 έχουν καταγραφεί τρία κύματα κυβερνοεπιθέσεων με στόχο συστήματα ελέγχου θερμοκρασίας σε ψυκτικές εγκαταστάσεις.
Το πρώτο σημειώθηκε τον Αύγουστο και επηρέασε ψυγεία σε περιορισμένο αριθμό αμερικανικών στρατιωτικών βάσεων. Στις 11 και 12 Οκτωβρίου ακολούθησε επίθεση σε εκατοντάδες σούπερ μάρκετ και μονάδες επεξεργασίας τροφίμων στη Γαλλία, με στόχο συστήματα ελέγχου θερμοκρασίας της εταιρείας Danfoss.
Νέο κύμα καταγράφηκε την 1η και 2α Νοεμβρίου, πλήττοντας δεκάδες σούπερ μάρκετ σε επτά ευρωπαϊκές χώρες. Οι μεγαλύτερες επιπτώσεις εντοπίστηκαν στο Βέλγιο και το Λουξεμβούργο, ενώ επηρεάστηκε και μικρός αριθμός εγκαταστάσεων τραπεζών αίματος στη Γαλλία.
Για ένα από τα κύματα επιθέσεων που έπληξαν τα γαλλικά σούπερ μάρκετ, η Γαλλία κατηγόρησε το Ιράν, με την Τεχεράνη να απορρίπτει τις κατηγορίες.
Πώς εντοπίστηκε η ευπάθεια στα βρετανικά συστήματα
Οι επιθέσεις στην ηπειρωτική Ευρώπη οδήγησαν ειδικό της Omega Solutions να ελέγξει την ασφάλεια των συστημάτων ελέγχου ψύξης που χρησιμοποιούνται ευρέως στη Βρετανία και κατασκευάζονται από τη βρετανική εταιρεία Resource Data Management (RDM).
Κατά την έρευνα εντοπίστηκε πρόβλημα που συνδεόταν με την ύπαρξη αδύναμων κωδικών πρόσβασης, αντίστοιχο με εκείνο που είχε αξιοποιηθεί σε προηγούμενες κυβερνοεπιθέσεις.
«Έπρεπε να ενημερώσουμε τον κλάδο το συντομότερο δυνατόν και ταυτόχρονα να διατηρήσουμε το ζήτημα μυστικό», δήλωσε ο Κεν Μάνρο της Pen Test Partners. Ο ίδιος εκτίμησε ότι εγκληματίες του κυβερνοχώρου ή ομάδες χάκερ που συνδέονται με κρατικούς φορείς θα μπορούσαν να εντοπίσουν την ευπάθεια μέσα σε λίγες ημέρες.
Οι προειδοποιήσεις δεν περιορίστηκαν στα σούπερ μάρκετ, αλλά επεκτάθηκαν σε καταστήματα ψιλικών, πρατήρια καυσίμων, εστιατόρια, αλυσίδες γρήγορου φαγητού, αθλητικές εγκαταστάσεις, ξενοδοχεία, μονάδες επεξεργασίας τροφίμων και ψυκτικές αποθήκες.
Η απάντηση της κατασκευάστριας RDM
Από την πλευρά της, η RDM αμφισβήτησε τον βαθμό σοβαρότητας των ευπαθειών, υποστηρίζοντας ότι για την εκμετάλλευσή τους απαιτείται πρόσβαση σε συγκεκριμένο εξοπλισμό. Οι ειδικοί κυβερνοασφάλειας, ωστόσο, επισημαίνουν ότι ο σχετικός εξοπλισμός διατίθεται προς πώληση σε χαμηλές τιμές σε διαδικτυακές πλατφόρμες, όπως το eBay.
Ο διευθύνων σύμβουλος της εταιρείας, Γκεντ Έβανς, υποστήριξε ότι το πρόβλημα εντοπίστηκε σε δοκιμαστικό περιβάλλον και ότι η έρευνα υπερέβη τις συνηθισμένες διαδικασίες ασφαλείας, καθώς περιλάμβανε ακόμη και αποσυναρμολόγηση του εξοπλισμού.
Παράλληλα, ανέφερε ότι η RDM αντέδρασε άμεσα, διαθέτοντας τις πρώτες ενημερώσεις ασφαλείας και ενημερώνοντας τους πελάτες της για τα μέτρα που πρέπει να λάβουν.
Η εταιρεία υποστηρίζει ότι μέχρι στιγμής δεν υπάρχουν ενδείξεις κακόβουλης δραστηριότητας στα συγκεκριμένα συστήματα ελέγχου ψύξης, ενώ συνεχίζει να συνεργάζεται με το NCSC και τις υπόλοιπες αρμόδιες αρχές για την παρακολούθηση της κατάστασης.